dask

Aşı pasaportu uygulamasında açık bulundu

Sağlık 19.10.2021 - 17:27, Güncelleme: 19.10.2021 - 17:49 1324+ kez okundu.
 

Aşı pasaportu uygulamasında açık bulundu

Aşı pasaportu uygulamasında açık bulundu
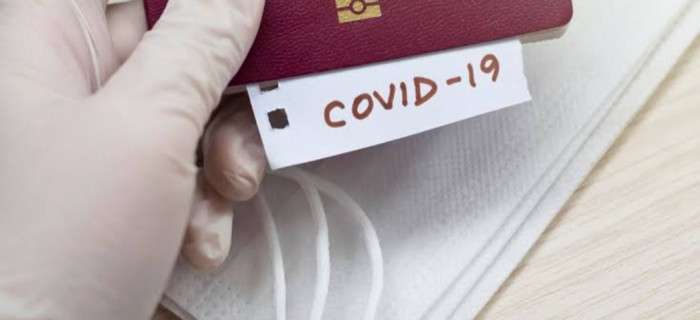
Avustralya'nın kullandığı aşı pasaportu uygulamasında açık bulundu.İSTANBUL (İGFA) - COVID-19 ile mücadelede aşı çok büyük bir rol oynuyor. Aşıların ve aşılanan bireylerin takibi de önem kazanıyor. Bu ihtiyacı gideren uygulamalar acilen geliştirildiği için güvenliğe dair endişe oluşturabiliyor. 1000'in üzerinde bağımsız araştırmacıyla hızlı ve güvenilir bir şekilde karşılayan BugBounter.com, Avustralya'da kullanılan uygulamada bu ihtimalin gerçekleşmesine neden olacak bir açığın bulunmasının ardından hassas verilerin depolandığı uygulamaları hedef alabilecek olası siber saldırıların yıkıcı sonuçlarına dikkat çekiyor. BugBounter.com kurucu ortağı Murat Lostar, Koronavirüs, siber saldırganların insanların korkularından ve zafiyetlerinden yararlanabileceği ideal bir ortam oluşturduğunu belirterek, "Aşı bilgilerini ele geçirmeleri durumunda siber saldırganların aşı pasaportlarına ve kimlik çiplerine erişmeleri mümkün oluyor. Bu yüzden kamu yöneticilerinin ve bu tür uygulamaların geliştirilmesinde rol alan şirketlerin potansiyel ve mevcut açıkların keşfedilmesinde en etkili yöntem olan bug bounty (ödül avcılığı) programlarını tercih etmesi, onlara büyük faydalar sağlıyor. Bug bounty programları sayesinde sistemlerini olası bir siber saldırıya karşı en uygun maliyetle, en yetenekli kişilere sürekli denetletebiliyorlar. BugBounter.com olarak ülkemizde öncülük ettiğimiz bu yöntem sayesinde birlikte çalıştığımız kurumlar sadece varlığı deneyimli uzmanlar tarafından doğrulanmış güvenlik açıkları için ücret ödüyor ve bu sayede ayırdıkları bütçeleri verimli bir şekilde yönetebiliyor" diye konuştu.
Aşı pasaportu uygulamasında açık bulundu

Avustralya'nın kullandığı aşı pasaportu uygulamasında açık bulundu.

İSTANBUL (İGFA) - COVID-19 ile mücadelede aşı çok büyük bir rol oynuyor. Aşıların ve aşılanan bireylerin takibi de önem kazanıyor. Bu ihtiyacı gideren uygulamalar acilen geliştirildiği için güvenliğe dair endişe oluşturabiliyor.

1000'in üzerinde bağımsız araştırmacıyla hızlı ve güvenilir bir şekilde karşılayan BugBounter.com, Avustralya'da kullanılan uygulamada bu ihtimalin gerçekleşmesine neden olacak bir açığın bulunmasının ardından hassas verilerin depolandığı uygulamaları hedef alabilecek olası siber saldırıların yıkıcı sonuçlarına dikkat çekiyor.

BugBounter.com kurucu ortağı Murat Lostar, Koronavirüs, siber saldırganların insanların korkularından ve zafiyetlerinden yararlanabileceği ideal bir ortam oluşturduğunu belirterek, "Aşı bilgilerini ele geçirmeleri durumunda siber saldırganların aşı pasaportlarına ve kimlik çiplerine erişmeleri mümkün oluyor. Bu yüzden kamu yöneticilerinin ve bu tür uygulamaların geliştirilmesinde rol alan şirketlerin potansiyel ve mevcut açıkların keşfedilmesinde en etkili yöntem olan bug bounty (ödül avcılığı) programlarını tercih etmesi, onlara büyük faydalar sağlıyor. Bug bounty programları sayesinde sistemlerini olası bir siber saldırıya karşı en uygun maliyetle, en yetenekli kişilere sürekli denetletebiliyorlar. BugBounter.com olarak ülkemizde öncülük ettiğimiz bu yöntem sayesinde birlikte çalıştığımız kurumlar sadece varlığı deneyimli uzmanlar tarafından doğrulanmış güvenlik açıkları için ücret ödüyor ve bu sayede ayırdıkları bütçeleri verimli bir şekilde yönetebiliyor" diye konuştu.

Habere ifade bırak !
Habere ait etiket tanımlanmamış.
Okuyucu Yorumları (0)

Yorumunuz başarıyla alındı, inceleme ardından en kısa sürede yayına alınacaktır.
Yorum yazarak Topluluk Kuralları’nı kabul etmiş bulunuyor ve noktahaber.com.tr sitesine yaptığınız yorumunuzla ilgili doğrudan veya dolaylı tüm sorumluluğu tek başınıza üstleniyorsunuz. Yazılan tüm yorumlardan site yönetimi hiçbir şekilde sorumlu tutulamaz.
Sitemizden en iyi şekilde faydalanabilmeniz için çerezler kullanılmaktadır, sitemizi kullanarak çerezleri kabul etmiş saylırsınız.